
Um comitê de riscos existe para tomar decisões que ninguém na operação deveria tomar sozinho: aceitar um risco perto do limite, pagar para reduzi-lo, transferir parte dele ou abandonar a atividade que o gera. Este guia mostra como o comitê organiza esse trabalho, do regimento ao registro de cada decisão, e onde a análise preparada por IA ajuda sem tirar das pessoas a responsabilidade pela escolha.
O blog já tratou de partes vizinhas deste tema. O post sobre a plataforma de inteligência de decisão para risco explica a camada de tecnologia que consolida os dados, Análise de riscos com IA: de dados a decisões mostra como esses dados viram prioridades, e Como o CISO deve reportar risco cibernético ao board trata do formato do reporte ao conselho. Aqui o foco é o funcionamento do próprio comitê: como ele se constitui, como prepara e conduz a reunião, como decide e como deixa cada decisão documentada.
O que o comitê de riscos faz, segundo as referências
O COSO ERM, na versão de 2017 (Integrating with Strategy and Performance), abre seus 20 princípios com a supervisão de risco pelo conselho: o conselho supervisiona a estratégia e exerce responsabilidades de governança para apoiar a administração (princípio 1). Mais adiante, a organização identifica e seleciona respostas aos riscos (princípio 13) e revisa o desempenho considerando o risco (princípio 16) (COSO, sumário executivo, junho de 2017). O comitê de riscos é, em muitas organizações, o fórum onde esses princípios viram reunião, pauta e ata.
No sistema financeiro brasileiro, o comitê é obrigação. A Resolução CMN nº 4.557/2017 manda as instituições autorizadas pelo Banco Central enquadradas nos segmentos S1 a S4 manterem estrutura de gerenciamento de riscos e, no art. 45, constituírem comitê de riscos. As do S4 são dispensadas de constituí-lo (art. 60), e as do S3 ficam dispensadas dos requisitos de independência dos §§ 4º a 6º (art. 59) (Resolução CMN nº 4.557/2017). Pelo art. 45, § 1º, as atribuições do comitê abrangem:
- Propor ao conselho de administração, no mínimo uma vez por ano, recomendações sobre políticas, estratégias e limites de gerenciamento de riscos, entre outros temas do art. 48, inciso II.
- Avaliar os níveis de apetite por riscos fixados na Declaração de Apetite por Riscos (RAS) e as estratégias para o seu gerenciamento, considerando os riscos individualmente e de forma integrada.
- Supervisionar a atuação e o desempenho do diretor de riscos (CRO).
- Supervisionar a observância, pela diretoria, dos termos da RAS.
- Avaliar o grau de aderência dos processos de gerenciamento de riscos às políticas estabelecidas.
- Manter registros de suas deliberações e decisões.
A composição também está na norma. O comitê tem no mínimo três integrantes (§ 2º). A maioria não pode ter sido empregada da instituição nos últimos seis meses, não pode receber dela outra remuneração além da de integrante do comitê ou do conselho, deve ter experiência comprovada em gerenciamento de riscos e não pode deter o controle nem participar de decisões executivas (§ 5º). Ninguém pode integrar o comitê se foi CRO ou membro do comitê de auditoria nos últimos seis meses (§ 4º), e o presidente não pode ter presidido o conselho ou outro comitê da instituição nesse período (§ 6º). O comitê coordena suas atividades com o comitê de auditoria (§ 7º), e sua composição e suas atribuições devem estar publicadas no site da instituição (art. 57).
Fora das instituições autorizadas pelo Banco Central, a exigência depende do setor e do regulador. Onde não há norma específica, o comitê é uma escolha de governança, e a 4.557 serve como referência útil de desenho, mesmo sem obrigar.
O regimento: o que precisa estar escrito
A 4.557 não fixa a frequência das reuniões. Ela manda o regimento interno, ou documento equivalente, tratar expressamente do número máximo de integrantes, das regras de funcionamento, incluindo atribuições e periodicidade mínima de reuniões, da forma de prestação de contas ao conselho e do prazo de mandato, quando houver (art. 45, § 3º). Na prática, um regimento que funciona costuma responder também a estas perguntas:
- Alçada: o que o comitê decide e o que apenas recomenda. Nas instituições financeiras, quem fixa o apetite na RAS e autoriza exceções a políticas, limites e níveis de apetite é o conselho (art. 48, incisos I e VI). O comitê avalia e recomenda.
- Quórum e deliberação: quantos integrantes precisam estar presentes, como se vota e como ficam registradas as ressalvas.
- Conflito de interesses: como o integrante declara um conflito e se abstém no item.
- Prazos: com quantos dias de antecedência a pré-leitura é enviada e em quanto tempo a ata e o registro de decisões são distribuídos.
- Sessão reservada: a 4.557 exige condições para que o CRO se reporte ao comitê diretamente e sem a presença dos membros da diretoria (art. 44, § 4º). Prever esse espaço na pauta evita que ele dependa de pedido avulso.
A pré-leitura: o pacote que chega antes da reunião
Reunião boa começa dias antes, com um pacote que os integrantes conseguem ler. A 4.557 lista o que os relatórios gerenciais para diretoria, comitê e conselho devem cobrir (art. 7º, inciso X): exposição agregada aos riscos e seus principais determinantes, aderência à RAS e aos limites, avaliação dos sistemas e rotinas com eventuais deficiências e ações para corrigi-las, ações de mitigação e sua eficácia, grau de disseminação da cultura de risco e premissas e resultados de testes de estresse. Em instituições financeiras, o relatório anual de segurança cibernética da Resolução CMN nº 4.893/2021 também passa pelo comitê de risco antes de ir ao conselho (art. 8º, § 2º).
Uma forma prática de organizar o pacote é separá-lo em duas partes:
- Panorama: os indicadores estáveis de sempre, em tendência, com o que mudou desde a última reunião. O formato desses indicadores está no post sobre o reporte de risco ao board e no de KRIs.
- Itens de decisão: uma ficha por tema, com o risco e seu dono, a posição atual frente ao apetite e à tolerância, as opções de resposta com custo e risco residual esperado de cada uma, a recomendação da área de riscos e o que acontece se nada for feito até a próxima reunião.
A ficha deve dizer de onde vêm os números e o que falta. A 4.557 pede que conselho, comitê, CRO e diretoria entendam as limitações das informações dos relatórios e as incertezas dos modelos e metodologias, mesmo quando desenvolvidos por terceiros (art. 51, incisos II e IV). Uma pré-leitura que esconde lacunas de dado atrapalha exatamente esse entendimento.
Pauta: separar o que é informe do que é decisão
O erro mais comum é gastar a reunião com apresentações e deixar as decisões para os últimos dez minutos. Uma pauta que protege o tempo de decisão costuma seguir esta ordem:
- Abertura, quórum e declaração de conflitos de interesses.
- Acompanhamento das decisões anteriores, lido direto do registro de decisões: o que foi feito, o que atrasou, o que precisa de nova deliberação.
- Itens de decisão, do mais consequente para o menos.
- Mudanças relevantes no perfil de risco desde a última reunião, como novo regulamento, incidente, aquisição ou fornecedor crítico (o COSO trata disso no princípio 15, sobre avaliar mudanças substanciais).
- Informes, lidos previamente e discutidos só se algum integrante pedir.
- Sessão reservada com o CRO.
- Encaminhamentos ao conselho.
As quatro respostas e o critério do apetite
Cada item de decisão termina em uma resposta. O NIST, no IR 8286 Rev. 1 (dezembro de 2025), observa que a terminologia varia entre frameworks e resume em quatro os tipos de resposta a riscos cibernéticos negativos (NIST IR 8286r1, seção 3.5):
- Aceitar: para riscos dentro dos níveis de tolerância. Nenhuma ação adicional além de monitorar.
- Transferir: para riscos fora da tolerância, compartilhar parte das consequências com outra parte, como no seguro cibernético. O NIST lembra que algumas consequências não se transferem, como a perda de confiança dos clientes.
- Mitigar: aplicar ações, como controles de segurança, que reduzam ameaças, vulnerabilidades e impactos até um nível aceitável.
- Evitar: aplicar respostas que garantam que o risco não ocorra, por exemplo deixando de realizar a atividade que o gera. Pode ser a melhor opção quando não há forma custo-efetiva de reduzir o risco, mas o custo da oportunidade perdida entra na conta.
O critério para escolher entre elas é a comparação com o apetite e a tolerância aprovados, o que o NIST CSF 2.0 pede que esteja estabelecido e comunicado (subcategoria GV.RM-02) (NIST CSWP 29). Três perguntas ajudam o comitê a aplicar esse critério:
- O risco atual está dentro da tolerância? Se estiver, aceitar com monitoramento é uma resposta legítima, desde que registrada.
- Se não estiver, qual opção leva o risco residual para dentro da tolerância pelo menor custo? O IR 8286 sugere explorar evitar o risco quando o custo da resposta supera o benefício da atividade exposta.
- A resposta cria riscos novos? O exemplo do NIST é a autenticação multifator, que reduz um risco de acesso e pode criar outro, de queda de produtividade.
A comparação fica mais defensável quando o apetite deixa de ser frase e vira limite mensurável, como mostra o post Apetite ao risco: da frase ao número, e quando as opções são comparadas em faixas de perda financeira, tema do post sobre Cyber Risk Quantification (CRQ). O próprio IR 8286 incentiva quantificar o risco em termos financeiros sempre que possível. Aceitar um risco acima do apetite não é aceite, é exceção, e em instituições financeiras exceções aos níveis de apetite da RAS são autorizadas pelo conselho (art. 48, inciso VI, da 4.557).
O registro da decisão (decision log)
A ata resume a reunião; o registro de decisões guarda cada decisão de forma que possa ser consultada, cobrada e auditada depois. Para o comitê de instituições financeiras, manter registros de deliberações e decisões é atribuição expressa (art. 45, § 1º, inciso VI). O IR 8286 Rev. 1 dá uma boa base de campos: o registro de riscos traz tipo de resposta, custo, descrição da resposta, dono do risco e status, e o registro de detalhe do risco acrescenta as pessoas envolvidas nas decisões de resposta, datas da última e da próxima avaliação e as decisões tomadas com seu acompanhamento. Um modelo de registro, com exemplo hipotético:
| Campo | O que registrar | Exemplo hipotético |
|---|---|---|
| Identificação | Número da decisão, data e reunião | DEC-2026-014, reunião ordinária de novembro |
| Risco e dono | Cenário em uma frase e quem responde por ele | Parada do sistema de pagamentos por ransomware; dono: diretor de operações |
| Posição frente ao apetite | Exposição estimada, limite aprovado e folga ou excesso | Faixa de perda estimada acima da tolerância aprovada para o processo |
| Opções avaliadas | Respostas consideradas, com custo e risco residual de cada uma | Mitigar (segmentação e backup imutável); transferir parte (seguro); aceitar |
| Decisão | Resposta escolhida | Mitigar e transferir parte do impacto financeiro |
| Justificativa | Critério que pesou e por que as outras opções foram descartadas | Aceitar exigiria exceção ao apetite; o seguro sozinho não cobre a perda de confiança dos clientes |
| Risco residual alvo | Onde o risco deve ficar e até quando | Dentro da tolerância em dois trimestres |
| Ações | Cada ação com responsável e data | Segmentação: TI, até março; apólice: financeiro, até janeiro |
| Insumos | Pré-leitura e análises usadas, incluindo se houve análise preparada por IA e quem a revisou | Ficha da área de riscos; priorização sugerida pela plataforma, revisada pelo CRO |
| Votos e ressalvas | Unanimidade ou dissidências, com o motivo | Aprovada, com uma ressalva sobre o prazo da segmentação |
| Encaminhamento | Se o tema vai ao conselho e por quê | Informar o conselho na próxima reunião |
| Revisão | Data ou gatilho para o tema voltar à pauta | Em maio, ou antes se um indicador-chave do processo ultrapassar o limite |
Dois cuidados tornam o registro útil. Primeiro, todo aceite tem prazo de validade e condição de revisão; aceite sem data vira esquecimento. Segundo, a justificativa precisa ser escrita no dia, com o critério usado. Meses depois, ela é a única forma de mostrar a um auditor ou a um novo integrante por que dois riscos parecidos receberam tratamentos diferentes, ou iguais.
Acompanhamento: a decisão só termina quando o risco muda
Aprovada a resposta, o IR 8286 Rev. 1 descreve o passo seguinte: atualizar o registro com o dono responsável, comparar o risco residual com o apetite e a tolerância, decidir se é preciso mais alguma resposta e comunicar as decisões aos donos de risco de forma tempestiva. No comitê, isso se traduz em rotinas simples:
- O acompanhamento do registro de decisões é item fixo da pauta, logo no início.
- Ação atrasada tem regra de escalonamento definida no regimento, em vez de depender da memória de quem preside.
- Aceites vencidos voltam automaticamente à pauta.
- Os indicadores-chave de risco funcionam como gatilho: quando um limite é ultrapassado, o tema volta antes da data prevista.
- Ao menos uma vez por ano, o comitê consolida suas recomendações ao conselho, como pede o art. 45, § 1º, inciso I, da 4.557.
Esse acompanhamento só é leve se a gestão de risco rodar de forma contínua entre as reuniões, com donos e status atualizados semana a semana. É o argumento do post sobre o CROC, o Cyber Risk Operations Center.
Onde a análise preparada por IA entra e onde não entra
A IA ajuda mais na preparação do que na sala. Usada com revisão humana, ela pode:
- Consolidar dados de risco, controles e exposição e apontar o que mudou desde a última reunião.
- Rascunhar as fichas de decisão, com as quatro opções e a posição de cada uma frente ao apetite.
- Sugerir uma resposta e uma estimativa de risco residual, deixando claro de que dados partiu.
- Comparar o item com decisões anteriores do registro e sinalizar inconsistências.
- Rascunhar a ata e atualizar o registro de decisões depois da reunião, para revisão da secretaria.
O que ela não faz é decidir, fixar o apetite ou assumir a responsabilidade. O NIST CSF 2.0 atribui à liderança da organização a responsabilidade e a prestação de contas pelo risco cibernético (GV.RR-01), e a 4.557 exige que conselho, comitê, CRO e diretoria entendam as limitações e incertezas dos modelos usados, inclusive os de terceiros (art. 51, inciso IV). Para um comitê, isso pede três hábitos: perguntar, a cada sugestão da IA, quais dados ela usou e o que ficou de fora; registrar no log quando houve análise preparada por IA e quem a revisou; e manter lado a lado a recomendação preparada e a decisão final, para que as divergências fiquem visíveis. A governança dos próprios modelos é tema do post sobre software de governança de IA.
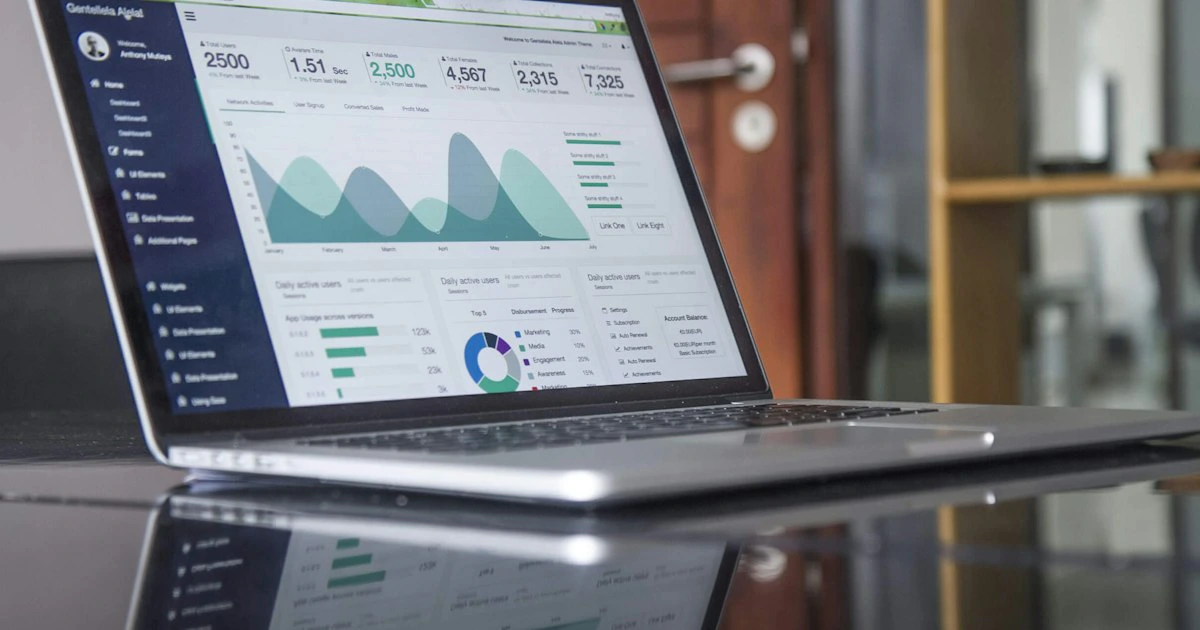
O Eagle, da Futture, foi desenhado nessa linha. A IA sugere prioridades, recomendações e sínteses executivas, e o usuário revisa, aprova, rejeita ou ajusta cada resultado relevante; a proposta é que cada recomendação guarde contexto, origem dos dados, justificativa, nível de confiança e histórico de decisão. O módulo de riscos corporativos reúne apetite, tolerância e indicadores, planos de tratamento e dashboards para o conselho.
Conclusão
Antes da próxima reunião, faça três coisas. Releia o regimento e confira se ele diz claramente o que o comitê decide e o que recomenda, com que quórum e em que prazos. Transforme cada item de decisão da pauta em uma ficha com as quatro opções e a posição de cada uma frente ao apetite. E abra o registro de decisões com o que foi decidido na última reunião, com dono, prazo e data de revisão. Com esses três documentos, a IA tem onde trabalhar e o comitê tem como mostrar, a qualquer momento, quem decidiu o quê e por quê.
Para aprofundar: Apetite ao risco: da frase ao número; KRIs: indicadores-chave de risco para o CISO monitorar; Plataforma de Inteligência de Decisão para Risco.
Perguntas frequentes
Toda empresa é obrigada a ter comitê de riscos?
Não. No Brasil, a Resolução CMN nº 4.557/2017 exige comitê de riscos das instituições autorizadas pelo Banco Central enquadradas nos segmentos S1 a S3; as do S4 são dispensadas. Em outros setores, a exigência depende do regulador, e onde não há norma o comitê é uma escolha de governança.
Quais são as opções de resposta que o comitê pode escolher?
Na formulação do NIST IR 8286 Rev. 1, são quatro: aceitar o risco dentro da tolerância, transferir parte das consequências, mitigar com controles ou evitar a atividade que gera o risco. A escolha se faz comparando o risco atual e o residual esperado com o apetite e a tolerância aprovados.
O que deve constar no registro de decisões do comitê?
O risco e seu dono, a posição frente ao apetite, as opções avaliadas, a decisão, a justificativa, o risco residual alvo, as ações com responsáveis e prazos, os insumos usados, votos e ressalvas, o encaminhamento ao conselho e a data ou o gatilho de revisão.
A IA pode tomar a decisão no lugar do comitê?
Não. A IA pode preparar a pré-leitura, sugerir respostas e rascunhar a ata, mas a decisão e a responsabilidade são do comitê. Nas instituições financeiras, a Resolução CMN nº 4.557/2017 exige que o comitê entenda as limitações e incertezas dos modelos usados, inclusive os de terceiros.
Referências oficiais
- Resolução CMN nº 4.557/2017 — Banco Central do Brasil
- Resolução CMN nº 4.893/2021 — Banco Central do Brasil
- COSO — Enterprise Risk Management: Integrating with Strategy and Performance, sumário executivo (2017)
- NIST IR 8286 Rev. 1 — Integrating Cybersecurity and Enterprise Risk Management (ERM), December 2025
- NIST Cybersecurity Framework 2.0 (NIST CSWP 29)
Sobre o autor
Founder, Futture.ai | CISSP
Especialista em Cibersegurança, Governança e Gestão de Riscos, com mais de 25 anos de experiência no setor. CISSP, fundador da Network Secure e da Futture.ai.