
Uma plataforma de IA empresarial para GRC conecta risco, controles, ativos, fornecedores e exposição cibernética em uma base única e usa inteligência artificial para apoiar a priorização do que importa. Se você compara fornecedores hoje, a pergunta prática é direta: essa plataforma transforma dados fragmentados em decisões rastreáveis que o board entende?
A maioria das áreas de risco ainda opera com planilhas espalhadas, evidências coletadas à mão e frameworks tratados em silos. Enquanto isso, o volume de vulnerabilidades só cresce: segundo o NIST, as submissões de CVE aumentaram 263% entre 2020 e 2025, e a National Vulnerability Database (NVD) enriqueceu quase 42 mil CVEs só em 2025 (NIST, abril de 2026). Nenhum time trata esse volume uma a uma, como mostra o post 48 mil CVEs por ano: por onde começar. A plataforma existe para separar o ruído do que ameaça o negócio.
O que define uma plataforma de IA empresarial no contexto de GRC
Três características separam uma plataforma de IA empresarial de um painel bonito com um modelo de linguagem acoplado.
A primeira é o dado conectado. Risco, controle, ativo, fornecedor e requisito regulatório vivem no mesmo modelo de dados. Quando um controle falha, a plataforma sabe quais ativos ele protege, quais fornecedores dependem dele e quais obrigações de compliance ficam expostas. Sem essa conexão, a IA apenas resume planilhas isoladas.
A segunda é o modelo human-in-the-loop. A IA sugere prioridades, correlaciona dados e ajuda a redigir sínteses e relatórios. O profissional revisa e decide. Esse desenho preserva responsabilidade e trilha de auditoria, dois pontos que auditores costumam examinar. A falta de governança sobre a própria IA já aparece nos dados: na edição 2025 do Cost of a Data Breach, da IBM, 63% das organizações que sofreram violação não tinham política de governança de IA ou ainda estavam desenvolvendo uma, e as que tinham alto nível de shadow AI (uso de ferramentas de IA não aprovadas) registraram, em média, US$ 670 mil a mais no custo da violação do que as com nível baixo ou nulo (IBM, julho de 2025). No Data Breach Investigations Report (DBIR) 2026, a Verizon aponta que a parcela de funcionários que usam ferramentas de IA com frequência subiu de 15% para 45% em um ano (Verizon, maio de 2026). Uma referência voluntária para estruturar esse controle é o AI Risk Management Framework do NIST, publicado em janeiro de 2023, e o post sobre software de governança de IA mostra como levar o tema para dentro do GRC.
A terceira é a tradução de risco técnico em impacto de negócio. Um CVE crítico em um servidor de teste pode importar menos do que uma falha de média severidade em um sistema que trata dados pessoais de clientes sob a LGPD. A plataforma precisa carregar esse contexto para priorizar como um executivo priorizaria.
Requisitos de escalabilidade, segurança e integração para grandes empresas
Grandes empresas não compram uma ferramenta, compram uma camada de operação que precisa aguentar volume e sobreviver a auditoria. Avalie quatro frentes antes de assinar.
- Escalabilidade de inventário. A plataforma precisa manter milhares de ativos, controles e fornecedores sem degradar. Peça um teste com o volume real da sua organização, não com um ambiente de demonstração.
- Segurança da própria plataforma. Quem guarda seu mapa de risco vira alvo. Confirme certificações, criptografia, segregação de dados e, idealmente, submeta o fornecedor ao mesmo escrutínio que você aplica a terceiros.
- Integração. A plataforma deve receber dados de scanners de vulnerabilidade, CMDBs, ferramentas de identidade e sistemas de RH. Integração frágil gera inventário desatualizado, e inventário desatualizado mina qualquer priorização por IA.
- Governança de acesso e rastreabilidade. Cada decisão, aceite de risco e evidência precisa registrar quem fez, quando e com base em quê.
Esses requisitos se ligam ao custo de errar. Na edição 2026 do Cost of a Data Breach, da IBM com o Ponemon Institute, o custo médio global de uma violação de dados chegou a US$ 4,99 milhões, alta de 12% sobre o ano anterior e recorde da série, puxada por custos maiores de detecção e escalonamento e por negócios perdidos. O mesmo relatório estima em US$ 1,93 milhão a economia das organizações que usam IA e automação de forma extensiva em segurança, em comparação com as que não usam (IBM, Cost of a Data Breach Report 2026). Inventário atualizado e priorização bem feita ajudam a detectar e conter mais cedo, e é aí que o esforço de integração se justifica. O roteiro completo de critérios, com scorecard e prova de valor, está no guia Software GRC: o que é e como escolher.
Casos de uso: compliance, risco, ativos e fornecedores
A promessa de unificar GRC só vale se cada domínio funcionar bem sozinho e melhor em conjunto.
Compliance contínuo e multiframework
Em vez de preparar cada certificação ou relatório de auditoria do zero, a plataforma mantém um inventário único de controles mapeado para os requisitos de cada referência: obrigações legais, como a LGPD, e frameworks adotados de forma voluntária ou por contrato, como ISO/IEC 27001, SOC 2 e NIST CSF. Um mesmo controle de gestão de acessos pode servir de evidência para requisitos de várias dessas referências, o que aproxima a auditoria de um estado contínuo, e não de um evento anual. Para quem está começando pela certificação base, vale revisar o passo a passo para a certificação ISO 27001 antes de escalar para os demais frameworks.
Risco e exposição cibernética priorizados
A IA cruza severidade técnica, criticidade do ativo, exposição e contexto de negócio para sugerir a ordem de tratamento. Do volume de vulnerabilidades publicadas a cada ano, a plataforma ajuda a destacar o punhado que de fato ameaça seus sistemas críticos, e a pessoa responsável confirma a prioridade.
Ativos e vulnerabilidades
Sem inventário de ativos confiável, não há gestão de exposição. A plataforma conecta cada vulnerabilidade ao ativo, ao dono e ao impacto, e acompanha o tratamento até o fechamento.
Risco de terceiros e cadeia de fornecedores
No DBIR 2026 da Verizon, as violações com envolvimento de terceiros chegaram a 48% do total, alta de 60% sobre a edição anterior (Verizon, maio de 2026). Monitorar fornecedores deixou de ser higiene e virou prioridade. A plataforma deve avaliar, pontuar e reavaliar terceiros de forma contínua, ligando cada fornecedor aos controles e dados que ele acessa. O post Gestão de risco de fornecedores: boas práticas detalha esse ciclo.
Como avaliar maturidade e ROI de uma plataforma de IA corporativa
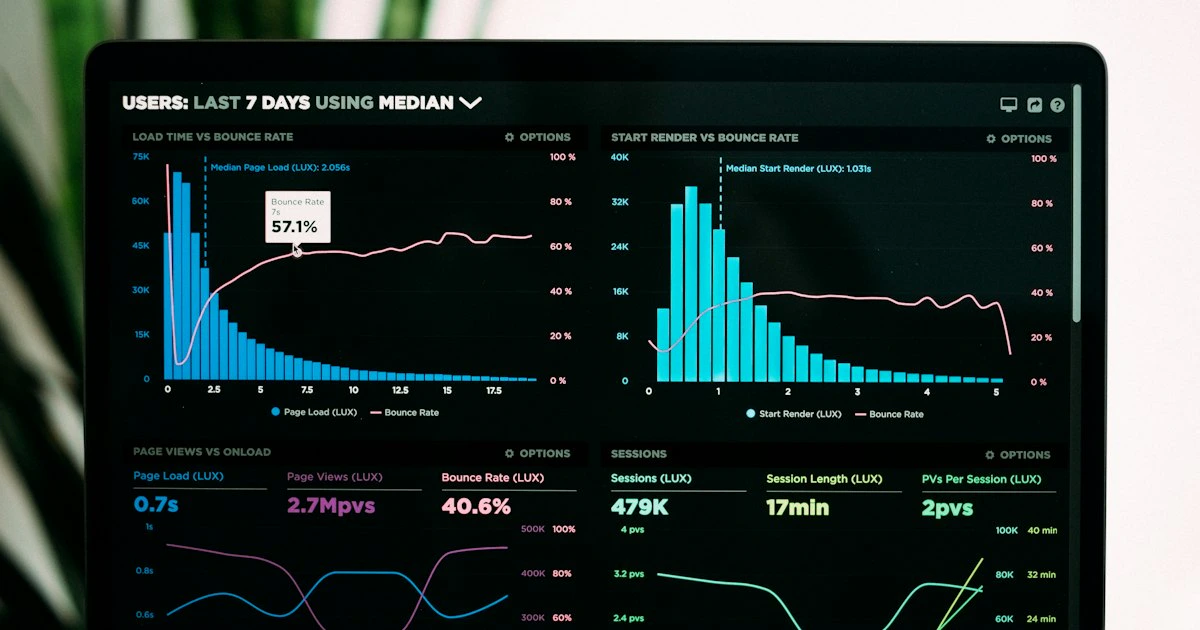
ROI em GRC raramente aparece em uma única linha de receita. Ele se mostra em custo evitado, tempo recuperado e decisões mais rápidas. Use estes passos para medir.
- Mapeie o estado atual. Registre quantas horas um ciclo de auditoria consome hoje, quantos controles são recriados por framework e quanto tempo passa entre identificar e tratar uma exposição crítica.
- Meça o reaproveitamento de controles. Uma plataforma madura faz um controle evidenciar várias referências. Se cada auditoria ainda começa do zero, a IA não está entregando valor.
- Quantifique o risco em termos financeiros. Expressar a exposição em reais, e não só em alto, médio e baixo, é o que permite conversar com o CFO e o board. O post sobre Cyber Risk Quantification (CRQ) mostra como chegar a faixas de perda.
- Verifique a decisão humana. Maturidade real inclui saber onde a IA parou e a pessoa decidiu. Se a plataforma não registra isso, o modelo de IA é um risco, não um controle.
Previsões de crescimento do mercado de GRC não justificam a compra. O que justifica são os seus números internos: tome o antes e o depois de cada métrica acima e deixe o retorno aparecer em horas economizadas, risco reduzido e velocidade de decisão.
Como o Eagle aborda esses critérios
O Eagle, plataforma de Enterprise Risk Intelligence da Futture, foi desenhado para conectar ativos, ameaças, vulnerabilidades, controles, fornecedores, compliance, continuidade e riscos corporativos em um único modelo de dados. No módulo de GRC, um controle mapeado uma vez pode ser reaproveitado entre frameworks, com rastreabilidade até cada requisito.
A IA do Eagle apoia classificação, identificação de relações, priorização contextual, recomendações e síntese executiva, e o usuário revisa, aprova, rejeita ou ajusta cada resultado relevante (como a IA funciona no Eagle). O Eagle integra e contextualiza dados de ferramentas como scanners de vulnerabilidade, sem substituí-las, e a disponibilidade de cada integração depende do ambiente e do escopo contratado (integrações).
No contexto brasileiro, a pergunta a fazer a qualquer fornecedor, inclusive a nós, é como a plataforma cadastra os requisitos da LGPD, das resoluções do CMN aplicáveis e de normas setoriais ao lado dos frameworks internacionais, e como mostra essa relação em uma demonstração com dados seus.
Antes de decidir, faça uma coisa concreta: pegue a última auditoria que seu time concluiu, meça quantas horas ela custou e quantos controles foram refeitos do zero. Esse número é a sua linha de base. Qualquer plataforma de IA empresarial para GRC que você avaliar precisa reduzi-lo de forma mensurável, e é com ele que você vai defender a decisão diante do board.
Para aprofundar: Software GRC: o que é e como escolher, Plataforma de GRC no Brasil: como escolher a ideal e Plataforma de Inteligência de Decisão para Risco.
Perguntas frequentes
O que é uma plataforma de IA empresarial para GRC?
É um sistema que reúne governança, risco e compliance em uma base de dados conectada e usa inteligência artificial para apoiar a priorização de riscos, a correlação de controles e a organização de evidências, mantendo a decisão final com o profissional responsável.
A IA substitui o time de risco e compliance?
Não. No modelo human-in-the-loop, ela acelera a triagem, a correlação de dados e a redação de sínteses, enquanto o julgamento, a aceitação de risco e a decisão continuam sob responsabilidade humana, com trilha de auditoria.
Como medir o ROI de uma plataforma de IA para GRC?
Compare o antes e o depois em três métricas: horas gastas por ciclo de auditoria, número de controles reaproveitados entre frameworks e tempo médio entre identificar e tratar uma exposição crítica.
Uma única plataforma atende LGPD, ISO 27001, SOC 2 e NIST ao mesmo tempo?
Pode atender, quando mantém um inventário único de controles mapeado para os requisitos de cada referência. Um mesmo controle pode evidenciar requisitos de várias delas, o que reduz retrabalho. Dessas quatro, só a LGPD é obrigação legal; ISO/IEC 27001, SOC 2 e NIST CSF são adotados de forma voluntária ou por exigência contratual.
Referências oficiais
- NIST — atualização das operações da NVD diante do crescimento recorde de CVEs (abril de 2026)
- IBM — Cost of a Data Breach Report 2025 (comunicado, julho de 2025)
- IBM — Cost of a Data Breach Report 2026
- Verizon — Data Breach Investigations Report 2026 (comunicado, maio de 2026)
- NIST AI Risk Management Framework (AI RMF 1.0)