
La mayoría de los equipos de riesgo no sufre por falta de datos, sino por su exceso, repartido entre hojas de cálculo, escáneres e informes que nadie logra cruzar a tiempo. Una plataforma de analítica de riesgos con IA ataca ese problema al reunir activos, amenazas, controles y cumplimiento en una base común y convertir ese volumen en prioridades que alguien pueda defender. Este artículo muestra cómo este tipo de plataforma correlaciona datos, anticipa exposiciones, lleva la información al directorio y cómo elegir la herramienta adecuada.
El punto de partida es concreto. Consultada el 3 de noviembre de 2026, la API de la National Vulnerability Database (NVD), del NIST, registra 72.798 CVE publicados entre enero y septiembre de 2026, sin contar los rechazados. En el mismo período de 2025 fueron 35.366, y en todo 2025, unos 48.000 (NIST, NVD CVE API 2.0). En nueve meses, 2026 ya superó todo el año anterior. Ningún analista clasifica ese volumen a mano. La cuestión ya no es recopilar datos, sino decidir qué hacer con ellos.
Cómo las plataformas de analítica con IA transforman los datos de riesgo
Una plataforma de analítica de riesgos con IA convierte datos en bruto en prioridades accionables al normalizar fuentes distintas y aplicar contexto de negocio a cada exposición. La ganancia aparece cuando el costo de equivocarse en la priorización es alto. En la edición 2026 del informe Cost of a Data Breach, de IBM con el Ponemon Institute, el costo promedio global de una filtración de datos llegó a US$ 4,99 millones, un 12% más que el año anterior y récord de la serie. El mismo estudio calcula en US$ 1,93 millones el ahorro de las organizaciones que usan IA y automatización de forma extensiva en seguridad, frente a las que no las usan (IBM, Cost of a Data Breach Report 2026). Decidir bien dónde actuar primero tiene un valor medible.
El obstáculo está en la desconexión entre las fuentes. El inventario de activos vive en un archivo, los resultados de vulnerabilidades en otro, los controles de cumplimiento en un tercero, y nadie puede responder con seguridad a una pregunta sencilla: ¿qué exposición amenaza ahora el proceso de negocio más crítico?
Una plataforma de analítica centraliza esas fuentes y aplica IA sobre la base consolidada. El resultado práctico incluye:
- Datos de activos, amenazas, controles y proveedores en un mismo modelo.
- Deduplicación y normalización de las fuentes, con menos conciliación manual.
- Un inventario único de controles reutilizado entre marcos y obligaciones, como ISO/IEC 27001, SOC 2, NIST CSF y la LGPD (Ley General de Protección de Datos Personales de Brasil), en la medida en que sus requisitos se superponen.
En Eagle, de Futture, esa lógica está en el módulo de GRC: un control mapeado una vez puede reutilizarse entre marcos, con trazabilidad hasta cada requisito. Es lo que reduce el retrabajo de responder al mismo control varias veces para normas distintas.
Correlación continua de activos, amenazas y controles
La correlación conecta cada vulnerabilidad con el activo que afecta, con el control que debería mitigarla y con el proceso de negocio que depende de él. Esto importa porque el tiempo de exposición sale caro. En la edición 2025 del Cost of a Data Breach, el ciclo promedio para identificar y contener una filtración fue de 241 días, 17 menos que el año anterior, y aun así cerca de ocho meses (IBM, comunicado del 30/07/2025).
La severidad técnica aislada engaña. Un CVE crítico en un servidor de pruebas sin datos sensibles pesa menos que un CVE medio en un sistema que trata datos personales bajo la LGPD. La correlación aporta ese criterio al vincular la falla con su contexto. Como detallamos en 48 mil CVE al año: por dónde empezar, la puntuación CVSS mide la gravedad técnica de la falla, no la probabilidad de explotación ni el impacto en el negocio.
Con activos, amenazas y controles en el mismo modelo, preguntas que antes exigían días de cruzar hojas de cálculo pasan a tener respuesta directa. ¿Qué activos críticos están sin cobertura? ¿Qué control fallido concentra más riesgo? ¿Qué proveedor amplía la superficie de ataque? Esa visión conectada es la base para seguir los indicadores clave de riesgo adecuados, en lugar de solo contar vulnerabilidades.
Modelos predictivos para anticipar exposiciones
Los modelos predictivos llevan el análisis de riesgos del espejo retrovisor al parabrisas al estimar dónde tiende a surgir la próxima exposición. La urgencia viene del crecimiento del volumen: si los nueve primeros meses de 2026 ya superaron todo 2025 en la NVD, esperar al incidente para actuar no escala.
La predicción útil no es adivinación. Cruza tendencias de vulnerabilidades, historial de controles que fallan, señales de explotación activa, como el EPSS y el catálogo KEV, y la criticidad del activo para estimar probabilidad e impacto. En lugar de una lista infinita ordenada por severidad, el responsable recibe una cola corta ordenada por riesgo para el negocio.
Aquí es donde el modelo human-in-the-loop demuestra su valor. La IA sugiere la priorización y muestra el razonamiento que la sustenta. El analista valida, ajusta y asume la decisión. Esa trazabilidad es lo que distingue la inteligencia de decisión de una caja negra, una diferencia que exploramos en Plataforma de Inteligencia de Decisión para Riesgo.
Una advertencia importante: automatizar el análisis sin gobernanza crea riesgos nuevos. En la edición 2025 del Cost of a Data Breach, el 63% de las organizaciones afectadas no tenía una política de gobernanza de IA o aún la estaba desarrollando, y las que tenían un nivel alto de shadow AI, el uso de IA sin aprobación formal, registraron en promedio US$ 670.000 más en el costo de la filtración (IBM, comunicado del 30/07/2025). La IA que analiza riesgos también debe gobernarse, tema de nuestra guía Software de gobernanza de IA: qué es y cómo elegirlo.
Paneles ejecutivos y storytelling de datos
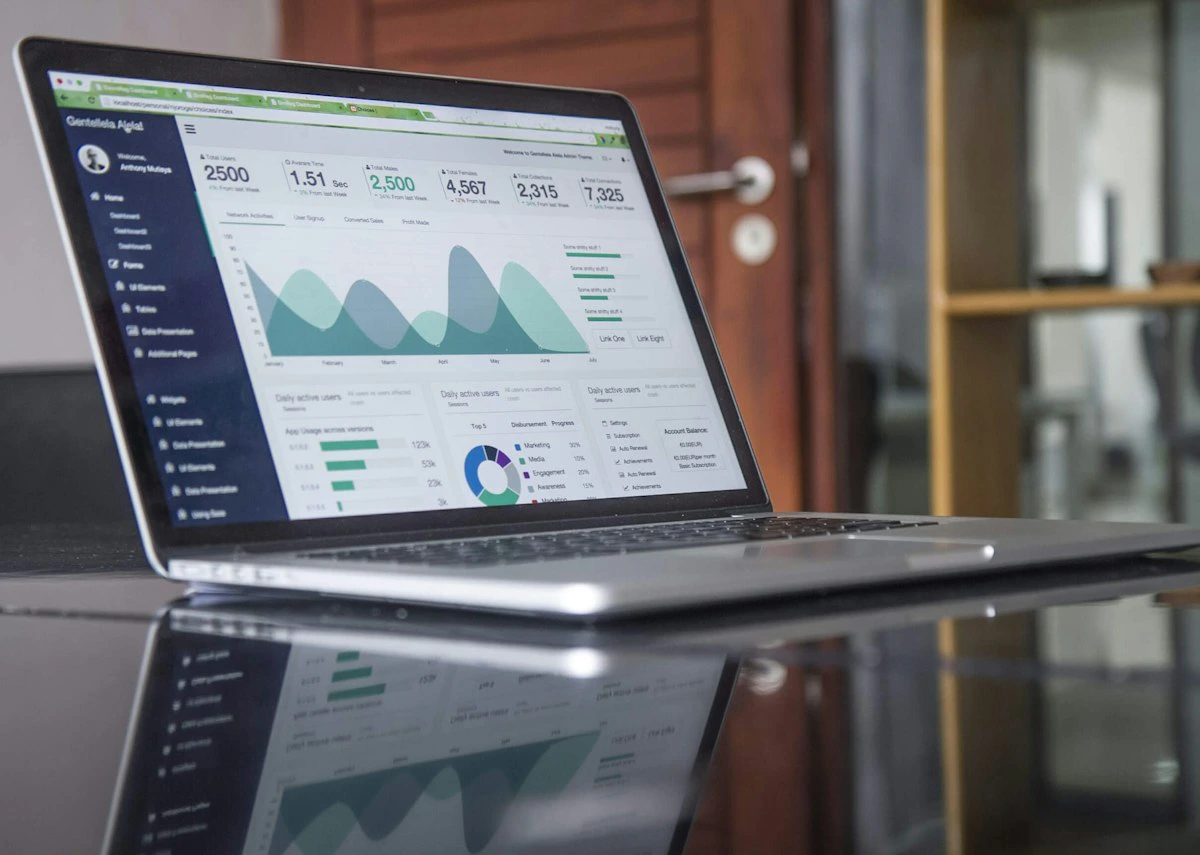
Los paneles ejecutivos traducen el riesgo técnico al lenguaje de las decisiones: impacto financiero, tendencia y prioridad. Sin esa traducción, el directorio no decide. Con ella, la conversación deja el número de CVE y pasa a cuánto ingreso está expuesto y qué cambia si no se hace nada. Hablar en dinero exige estimar rangos de pérdida, como muestra nuestro artículo sobre Cyber Risk Quantification (CRQ).
El storytelling de datos funciona como una secuencia lógica. Un buen panel cuenta una historia en tres movimientos:
- Dónde estamos: exposición actual por proceso de negocio y por marco.
- Hacia dónde vamos: la tendencia del riesgo y el efecto proyectado de los controles en curso.
- Qué decidir: las tres acciones con mayor retorno en reducción de riesgo.
Esa narrativa debe ser la misma para el analista y para el consejero, solo con distintos niveles de detalle. El analista llega hasta el CVE específico; el directorio ve el impacto agregado. Partir de la misma fuente, sin conciliar cifras a mano antes de cada reunión, es lo que da confianza al número que se presenta al directorio.
Cómo elegir una plataforma de analítica de riesgos con IA
Elegir una plataforma de analítica de riesgos con IA empieza por una pregunta: ¿conecta riesgo, controles y negocio en una fuente común, o solo apila un panel más? Con la oferta de herramientas “con IA” en aumento, la calidad de la elección importa más que la prisa por adoptar.
Use criterios de decisión objetivos:
- Base común: activos, amenazas, controles, proveedores y cumplimiento en el mismo modelo de datos.
- Inventario único de controles, reutilizado entre los marcos y las obligaciones que se aplican a la organización.
- Correlación continua entre vulnerabilidad, activo, control y proceso de negocio.
- Priorización por impacto en el negocio, no solo por severidad técnica.
- Human-in-the-loop, con trazabilidad de cada recomendación y decisión.
- Organización de las evidencias de auditoría, con un rastro verificable.
- Paneles que traducen el riesgo en impacto financiero para el directorio.
Las herramientas que prometen decisiones totalmente automáticas, sin rastro de auditoría, transfieren el riesgo en lugar de reducirlo. Ante auditores y reguladores, quien responde por la decisión es la organización y sus directivos, no la herramienta, y la plataforma tiene que mostrar cómo llegó a cada recomendación.
Eagle, de Futture, fue diseñado en torno a estos criterios, como plataforma de Enterprise Risk Intelligence: integra y contextualiza datos de herramientas técnicas, sin sustituir los escáneres de vulnerabilidades, y usa IA para sugerir clasificaciones, relaciones y prioridades. El usuario revisa, aprueba, rechaza o ajusta cada resultado relevante, y la propuesta es que cada recomendación conserve contexto, origen de los datos, justificación e historial de decisión (cómo funciona la IA en Eagle). El próximo paso práctico es sencillo y conviene darlo esta misma semana: mapee sus fuentes actuales de datos de riesgo, identifique dónde se desconectan y pruebe una plataforma pidiéndole que correlacione una sola exposición crítica de punta a punta, hasta el impacto en el negocio. La herramienta que lo haga con trazabilidad es la que merece avanzar.
Para profundizar: Plataforma de Inteligencia de Decisión para Riesgo, 48 mil CVE al año: por dónde empezar y Cómo el CISO debe reportar el riesgo cibernético al directorio.
Preguntas frecuentes
¿Qué es una plataforma de analítica de riesgos con IA?
Es un sistema que reúne datos de activos, amenazas, controles y cumplimiento en una base común y usa IA para correlacionar, priorizar y anticipar exposiciones. En lugar de informes estáticos, ofrece una visión actualizada del riesgo corporativo, con trazabilidad de las recomendaciones y de las decisiones.
¿La IA sustituye al analista de riesgos?
No. La decisión final sigue en manos del analista o del responsable, en un modelo human-in-the-loop. La IA acelera la recopilación y la correlación de datos y sugiere prioridades, pero la elección sigue siendo humana. El rastro de esas decisiones también ayuda a demostrar las medidas adoptadas, como exige el principio de responsabilidad y rendición de cuentas de la LGPD (art. 6, X).
¿Qué datos alimentan el análisis de riesgos con IA?
Inventario de activos, escáneres de vulnerabilidades, resultados de controles, datos de proveedores, registros de cumplimiento y señales de exposición externa. Cuanto más conectadas estén esas fuentes, más precisas serán la correlación y la estimación de impacto.
¿Cómo llegan estos datos al directorio?
A través de paneles ejecutivos que traducen el riesgo técnico en impacto financiero y tendencia a lo largo del tiempo. El storytelling de datos muestra dónde crece la exposición, qué decisiones se tomaron y cuál es el efecto esperado de cada control.